Agentes de IA roban claves de servicios de inteligencia artificial, advierte Amazon
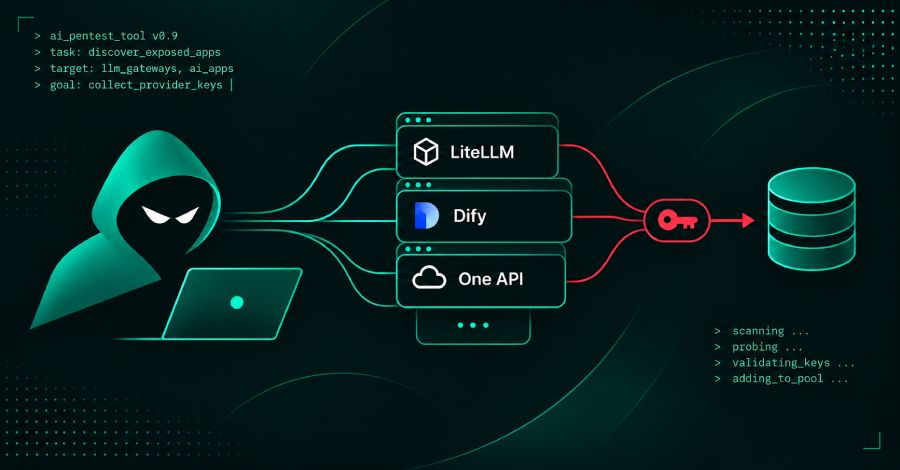
Agentes autónomos de inteligencia artificial han estado cazando claves de acceso de servicios de IA en aplicaciones expuestas en internet, según reveló este lunes el equipo de inteligencia de amenazas de Amazon.
Los agentes buscaban aplicaciones como LiteLLM, One API y Dify, que guardan claves de proveedores de IA, y aprovechaban credenciales de administrador por defecto, instalaciones sin terminar y fallos conocidos para robarlas. Las claves robadas se usaban después para pagar los modelos que impulsaban la búsqueda de más claves, en una operación que se sostenía sola.
Amazon detectó la actividad entre el 3 de octubre y el 5 de noviembre a través de su red de servidores señuelo MadPot. La empresa advierte que no pudo verificar todo lo que los agentes dijeron haber logrado, pero sí lo que buscaban. Con confianza moderada, atribuye la campaña a grupos distintos vinculados con China, por las instrucciones en chino simplificado y la zona horaria de las operaciones.
En un caso aparte, los investigadores de Cloudflare vieron cómo la herramienta ARTEX, un programa de pruebas de penetración con agentes de IA, accedió a un token de una cuenta con permisos amplios y generó más de 400 solicitudes de volcado de bases de datos en una hora.
Amazon recomienda cambiar las credenciales por defecto, no dejar instalaciones sin terminar expuestas en internet y vigilar gastos inesperados en las cuentas de IA. El FBI también alertó esta semana sobre el uso de ARTEX por atacantes desde al menos agosto.
Foto: The Hacker News
Fuente: The Hacker News